---
title: "بناء نظام مصادقة مخصص باستخدام Appsmith و APISIX - API7.ai"
description: "في هذه المقالة، ستتعلم كيفية بناء تدفق تسجيل دخول مخصص وصفحات بسيطة على واجهة المستخدم لتأمين تطبيقك باستخدام Appsmith وApache APISIX وJWT."
url: "https://api7.ai/ar/blog/build-custom-authentication-flow"
---
[Blog](https://api7.ai/ar/blog)
[Products](https://api7.ai/ar/category/products)[Technology](https://api7.ai/ar/category/technology)[Ecosystem](https://api7.ai/ar/category/ecosystem)[Case Study](https://api7.ai/ar/category/usercase)[Team & Community](https://api7.ai/ar/category/community)
Search
⌘ + K
[Blog](https://api7.ai/blog)
Technology
# بناء نظام مصادقة مخصص باستخدام Appsmith و APISIX
[](https://www.linkedin.com/in/boburumurzokov/)
[Bobur Umurzokov](https://www.linkedin.com/in/boburumurzokov/)
June 5, 2023
[Technology](https://api7.ai/category/technology)
تدفق المصادقة هو جزء أساسي من تطبيقات الويب. فهو يضمن أمان وخصوصية بيانات المستخدم أثناء استخدامهم لتطبيقك. بينما تتوفر العديد من حلول المصادقة الجاهزة، فإن بناء نظام مصادقة باستخدام **منصة تطوير واجهة مستخدم منخفضة التعليمات البرمجية** و**حل إدارة واجهات برمجة التطبيقات (API)** يسمح لك بإنشاء تطبيقات ويب آمنة بسهولة. يمكنك إنشاء تطبيق **بدون الحاجة إلى معرفة تقنيات وأدوات الواجهة الأمامية والخلفية**. لا تحتاج إلى معرفة Python أو Java أو HTML أو CSS أو أطر عمل JavaScript الأخرى. في هذا المنشور، ستتعلم كيفية بناء تدفق تسجيل دخول بسيط وصفحات مخصصة على الواجهة لتأمين تطبيقك باستخدام [Appsmith](https://www.appsmith.com/)، [Apache APISIX](https://apisix.apache.org/)، و[JWT](https://jwt.io/).
> Appsmith هي منصة تطوير قوية منخفضة التعليمات البرمجية تمكن المستخدمين من إنشاء تطبيقات الويب ولوحات التحكم بسهولة. توفر واجهة مرئية ومجموعة شاملة من المكونات المسبقة الصنع، مما يجعلها في متناول المطورين وغير المطورين.
## أهداف التعلم
ستتعلم ما يلي خلال المقال:
- تصميم عملية مصادقة في بيئة منخفضة التعليمات البرمجية.
- إعداد واجهة برمجة التطبيقات (API) للمصادقة الخلفية باستخدام APISIX.
- إنشاء صفحات واجهة مستخدم باستخدام الأدوات في Appsmith.
- تمكين المصادقة القائمة على الرموز (Token-based Authentication).
## تصميم بنية المصادقة
قبل الغوص في التنفيذ، من المهم أولاً تصميم بنية نظام المصادقة لتطبيقك. فكر في المكونات الرئيسية مثل تسجيل المستخدم، تسجيل الدخول، إدارة كلمات المرور، إدارة الجلسات، والمصادقة القائمة على رموز JWT. حدد تدفق المعلومات بين Appsmith وAPISIX، مع ضمان تدفق مصادقة واضح وفعال.
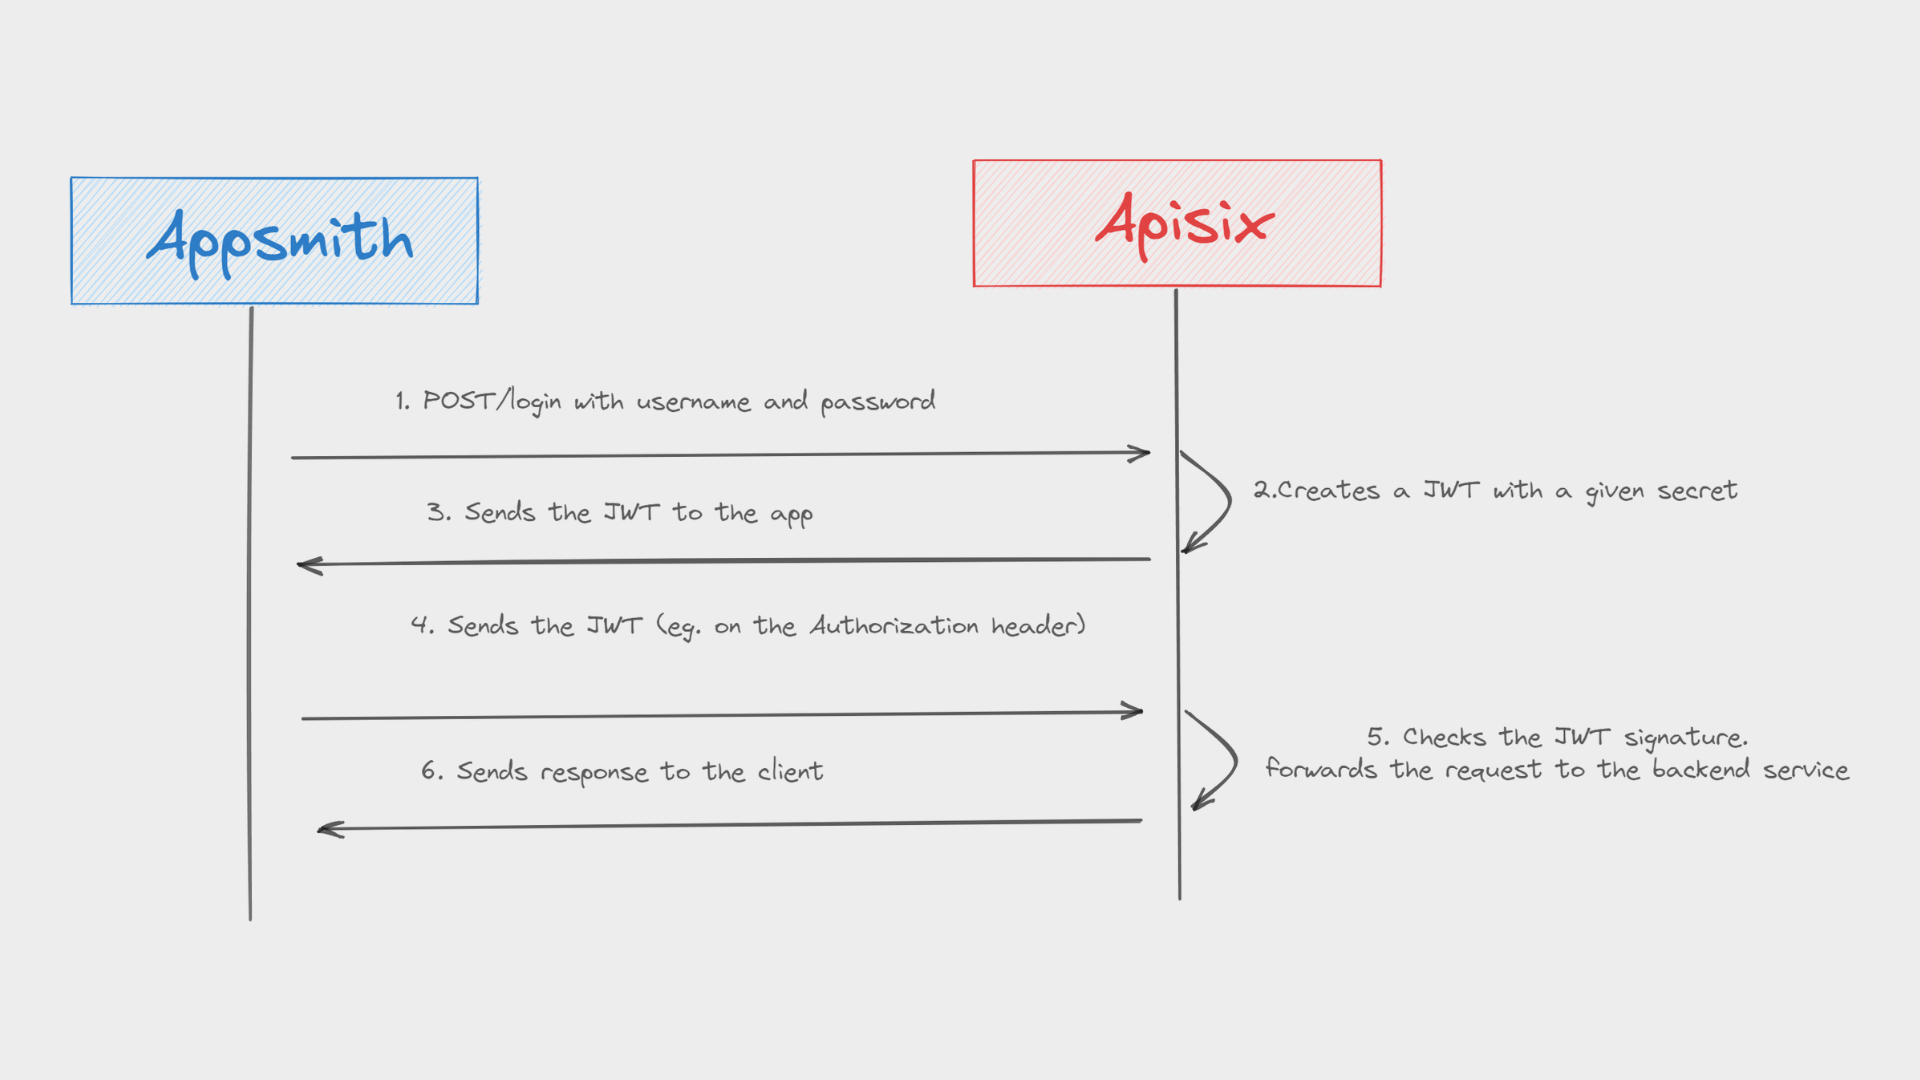
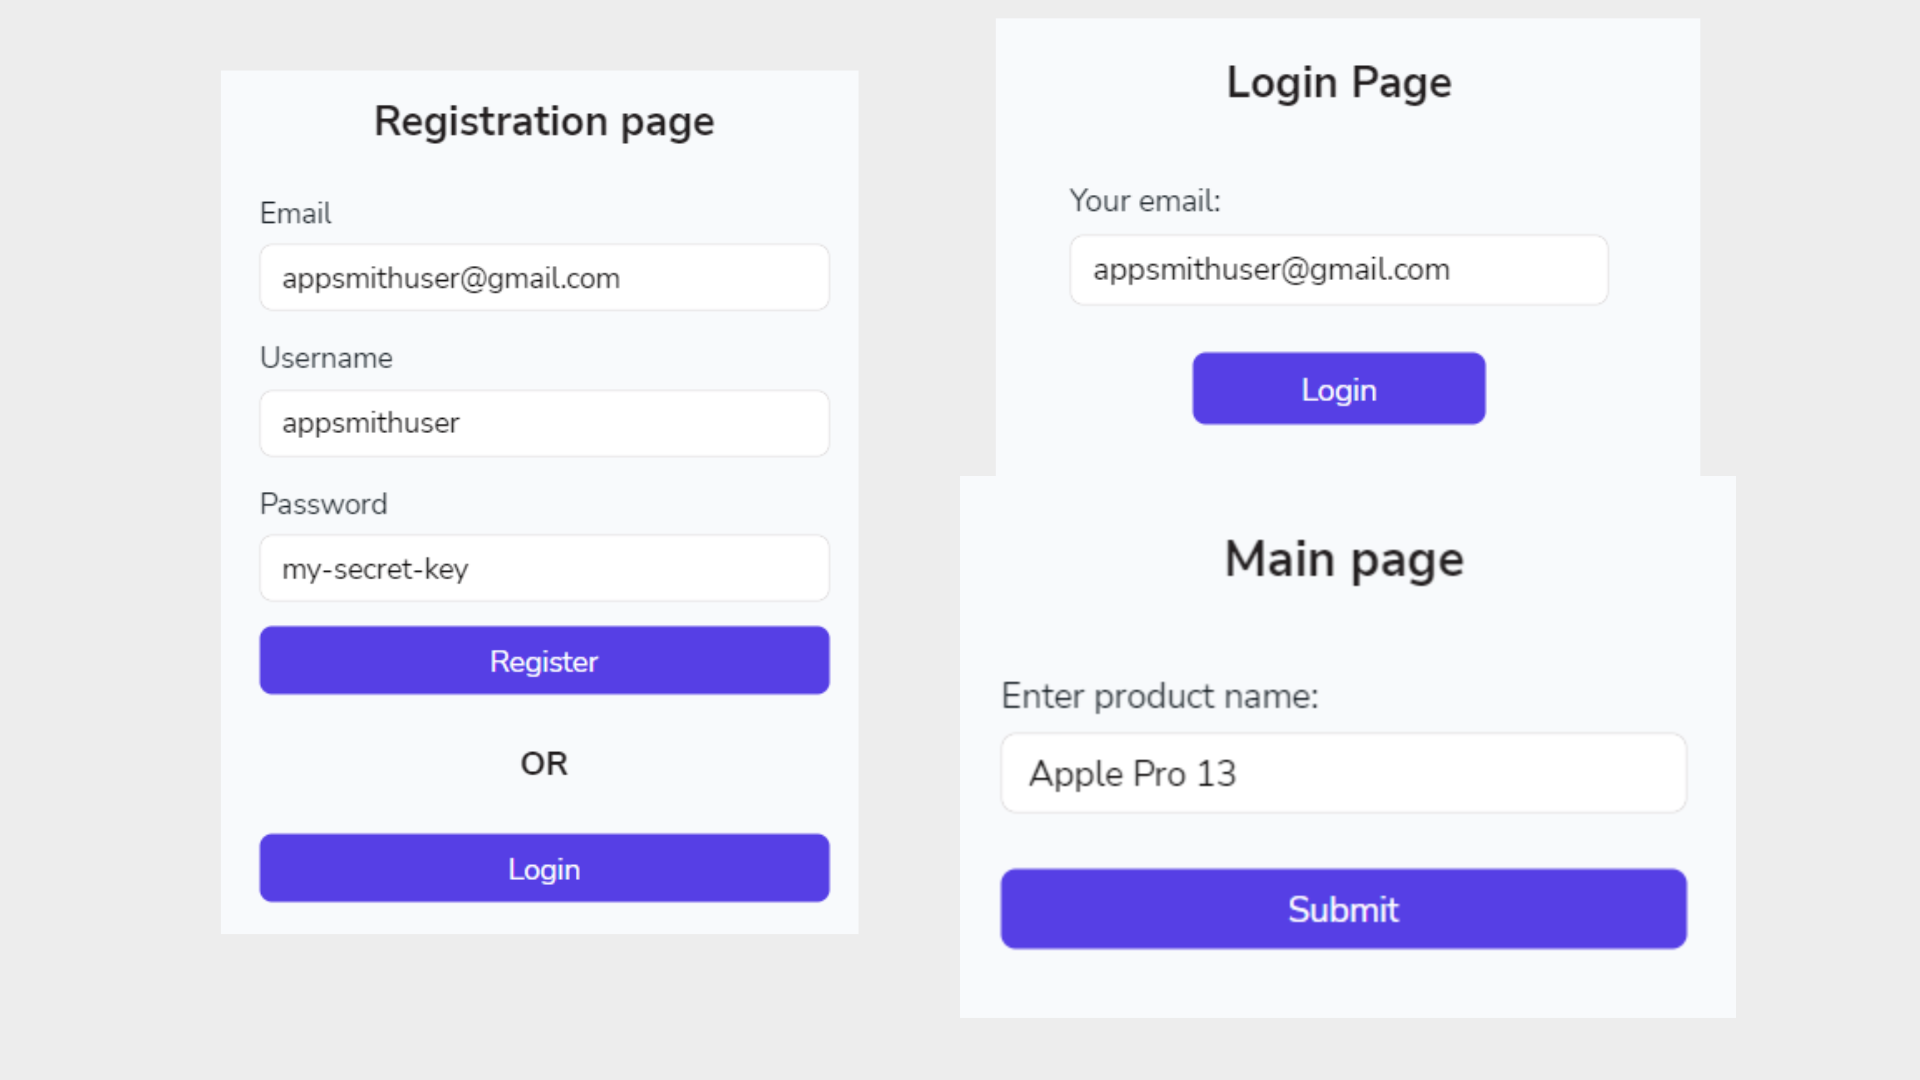
سنقوم ب**بناء تطبيق جوال بسيط** يحتوي على 3 صفحات: *صفحة التسجيل، صفحة تسجيل الدخول، والصفحة الرئيسية*. تنقسم المهام إلى جزأين. في الجزء الأول، سنقوم **بإعداد واجهة برمجة التطبيقات (API) الخلفية** باستخدام [Apache APISIX](https://apisix.apache.org/) كبوابة API والتي ستتعامل مع طلبات المصادقة. نستخدم نقاط نهاية بوابة API الحالية لتحقيق تدفقات تسجيل المستخدم، تسجيل الدخول، وإنشاء الرموز. في الجزء الثاني، نستخدم واجهة السحب والإفلات في Appsmith مع مكونات واجهة المستخدم الجاهزة لبناء صفحات *التسجيل، تسجيل الدخول، والصفحة الرئيسية*، وأخيرًا نربطها بواجهة برمجة التطبيقات للتعامل مع إرسال النماذج. لنبدأ ببناء هذه المكونات في الأقسام التالية.
## الجزء 1: إعداد واجهة برمجة التطبيقات (API) الخلفية للمصادقة
نبدأ بإعداد واجهة برمجة التطبيقات (API) الخلفية التي ستتعامل مع طلبات المصادقة من التطبيق الجوال. يمكن استخدام APISIX لفرض المصادقة لحماية نقاط نهاية واجهة برمجة التطبيقات. تسمح APISIX بالتحقق من بيانات اعتماد المستخدم، وإصدار رموز المصادقة، والتحكم في الوصول إلى واجهات برمجة التطبيقات الخاصة بك. من خلال دمج APISIX في نظام المصادقة للتطبيق الجوال، يمكنك إضافة طبقة إضافية من الأمان والتأكد من أن المستخدمين المعتمدين فقط يمكنهم الوصول إلى الموارد المحمية.
### المتطلبات الأساسية
- [Docker](https://docs.docker.com/get-docker/) يستخدم لتثبيت etcd وAPISIX في حاويات.
- [curl](https://curl.se/) يستخدم لإرسال الطلبات إلى واجهة برمجة التطبيقات الإدارية لـ APISIX. يمكنك أيضًا استخدام أدوات مثل [Postman](https://www.postman.com/) للتفاعل مع واجهة برمجة التطبيقات.
### الخطوة 1: تثبيت Apache APISIX
يمكن تثبيت APISIX وبدء تشغيله بسهولة باستخدام البرنامج النصي التالي للبدء السريع:
```
curl -sL https://run.api7.ai/apisix/quickstart | sh
```
### الخطوة 2: تكوين خدمة الخلفية (upstream)
بعد ذلك، نقوم بتكوين خدمة الخلفية. لأغراض العرض التوضيحي، يمكن أن تكون أي خدمة واجهة برمجة تطبيقات تخدم منطق الخلفية. يمكنك استبدالها بخدمتك أيضًا. أستخدم خادمًا عامًا وهميًا الذي يولد استجابات عشوائية. للتبسيط، سيكون لدينا نقطة نهاية واحدة تُرجع عنوان IP العام لجهازنا في هذه النقطة .
لتوجيه الطلبات إلى خدمة الخلفية لواجهة برمجة التطبيقات الوهمية، ستحتاج إلى تكوينها عن طريق إضافة خادم upstream في Apache APISIX عبر [واجهة برمجة التطبيقات الإدارية](https://apisix.apache.org/docs/apisix/admin-api/).
```
curl http://127.0.0.1:9180/apisix/admin/upstreams/1 -X PUT -d '
{
"name":"Mock API upstream",
"desc":"Register Mock API as the upstream",
"nodes":{
"httpbin.org:80":1
}
}'
```
### الخطوة 3: إنشاء تكوين جديد للإضافات (Plugin Config)
تتضمن هذه الخطوة تكوين إضافة (باستخدام كائن [Plugin Config](https://apisix.apache.org/docs/apisix/terminology/plugin-config/)) لمسار ننشئه في الخطوة التالية. لذا، تمكن APISIX إضافة JWT لتأمين نقاط نهايةنا. في كل مرة نطلب نقطة النهاية، يتحقق من بيانات اعتماد JWT في رأس الطلب.
```
curl http://127.0.0.1:9180/apisix/admin/plugin_configs/1 -X PUT -d '
{
"plugins":{
"jwt-auth": {}
}
}'
```
### الخطوة 4: إنشاء مسار لواجهة برمجة التطبيقات الخلفية
ننشئ كائن [Route](https://apisix.apache.org/docs/apisix/terminology/route/) جديد في APISIX يعترض جميع طلبات GET إلى URI `/ip`، ويستخدم تكوينات upstream والإضافات الحالية لتمكين آلية التوجيه وسياسات المصادقة. يتحقق من إضافة JWT في الرأس، وإذا كانت موجودة وصالحة، يوجه الطلب إلى خادمنا الوهمي. وإلا، فإنه يعيد خطأ غير مصرح به على الفور ولن يصل الطلب إلى الخدمة الفعلية.
```
curl -i http://127.0.0.1:9180/apisix/admin/routes/1 -X PUT -d '
{
"name":"Mock API server route",
"desc":"Create a new route in APISIX for the mock server endpoint",
"methods":[
"GET"
],
"uri":"/ip",
"upstream_id":"1",
"plugin_config_id":1
}'
```
### الخطوة 5: إنشاء مسار لتوقيع رمز JWT
قمنا بتنفيذ المصادقة القائمة على الرموز لواجهة برمجة التطبيقات الخاصة بنا. يمكن لـ APISIX أيضًا أن يعمل كمزود هوية لتوليد والتحقق من الرموز. للقيام بذلك، تحتاج إلى إعداد مسار لنقطة نهاية جديدة لواجهة برمجة التطبيقات التي توقع الرمز باستخدام إضافة [public-api](https://apisix.apache.org/docs/apisix/plugins/public-api/):
```
curl http://127.0.0.1:9180/apisix/admin/routes/login -X PUT -d '
{
"uri": "/login",
"plugins": {
"public-api": {
"uri": "/apisix/plugin/jwt/sign"
}
}
}'
```
من خلال تنفيذ الأمر curl أعلاه، قمنا بتسجيل مسار جديد يسمى `login` مع مسار URI `/login` الذي يوقع رمزًا جديدًا في كل مرة يحاول مستخدم موجود تسجيل الدخول من صفحة تسجيل الدخول في التطبيق الجوال باستخدام بريده الإلكتروني.
## الجزء 2: إنشاء نماذج تسجيل المستخدم وتسجيل الدخول في Appsmith
باستخدام واجهة Appsmith منخفضة التعليمات البرمجية، يمكننا إنشاء نماذج تسجيل المستخدم وتسجيل الدخول. توفر Appsmith مجموعة واسعة من [الأدوات المسبقة الصنع](https://docs.appsmith.com/reference/widgets) التي يمكن تخصيصها بسهولة. قم بتصميم النماذج بحقول إدخال لاسم المستخدم، كلمة المرور، وأي معلومات إضافية تحتاجها في لوحة التحكم.
### قبل البدء
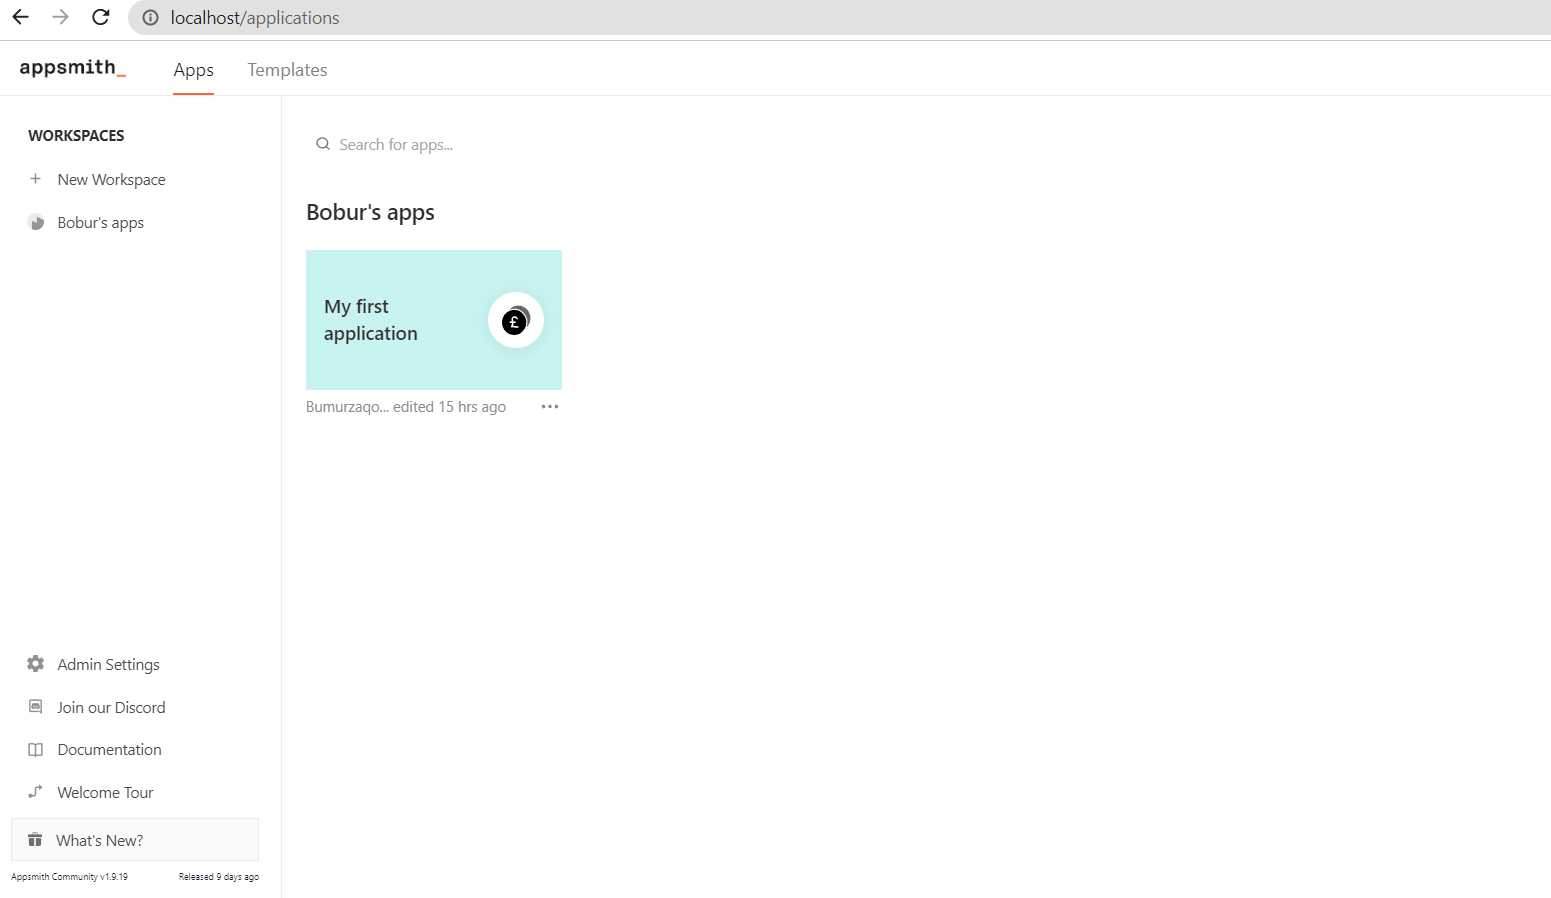
سأفوت جزء التثبيت الخاص بـ Appsmith على جهازك. يمكنك تعلم كيفية [تثبيت Appsmith باستخدام Docker](https://docs.appsmith.com/getting-started/setup/installation-guides/docker) على موقع Appsmith. تأكد من أنك قمت بتثبيت Appsmith ويمكنك الوصول إليه على [http://localhost](http://localhost/). عند نشر وتشغيل Appsmith، يتم إضافة تطبيق بعنوان `My first application` بشكل افتراضي. يمكنك استخدام هذا التطبيق لبناء تطبيقك الأول.
### الخطوة 1: إنشاء صفحة التسجيل
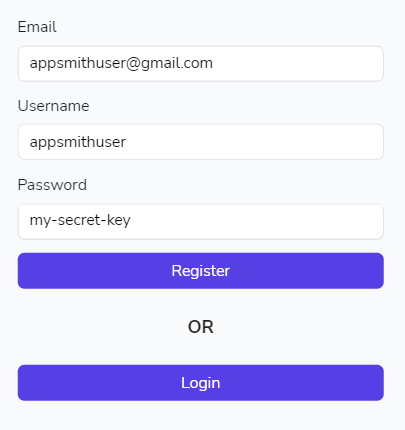
في حالتنا، يقوم المستخدم الجديد بالتسجيل أولاً في التطبيق الجوال من صفحة التسجيل. ابدأ بإنشاء [صفحة جديدة](https://docs.appsmith.com/learning-and-resources/tutorials/building-a-store-catalog-manager#creating-your-first-page) تسمى **RegistrationPage** في تطبيقك. أضف [أدوات إدخال](https://docs.appsmith.com/reference/widgets/input) للبريد الإلكتروني (اسمها **EmailInput**)، اسم المستخدم (اسمها **UsernameInput**)، وكلمة المرور (**PasswordInput**). أيضًا، أضف أزرار التسجيل (اسمها **RegisterButton**) وتسجيل الدخول (اسمها **LoginButton**) [أزرار](https://docs.appsmith.com/reference/widgets/button) إلى لوحة الرسم. النتيجة النهائية تبدو كما يلي:
عندما يضغط المستخدم على زر التسجيل مع تفاصيل الإدخال المقدمة، ستحتاج إلى استعلام للتعامل مع نقطة نهاية واجهة برمجة التطبيقات الإدارية لـ APISIX لتسجيل مستهلك جديد في بوابة API. قم بإنشاء [استعلام API](https://docs.appsmith.com/core-concepts/connecting-to-data-sources/authentication/connect-to-apis) (اسمها **APISIX\_Admin\_Add\_Consumer\_API**) مع نقطة نهاية مستهلكي APISIX URI `/apisix/admin/consumers`. ضع نص **أدوات الإدخال** في نص الاستعلام. يجب أن يبدو الوصول إلى أدوات الإدخال كما يلي:
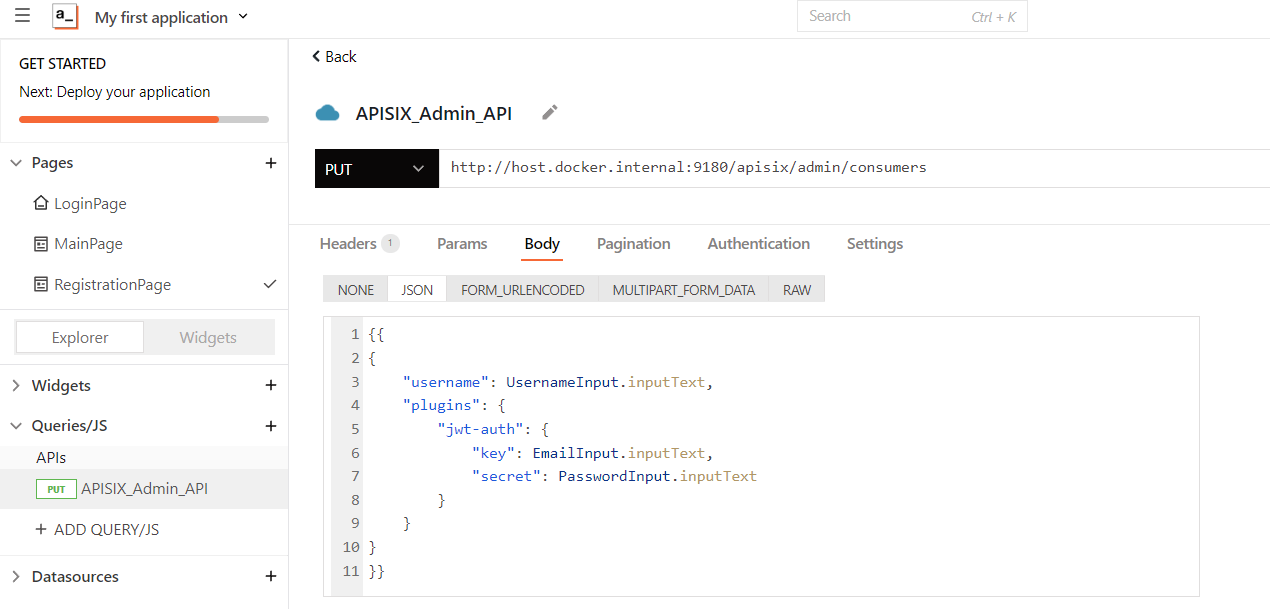
> لاحظ أننا نستخدم عنوان `host.docker.internal` بدلاً من [localhost](http://localhost/) لأن APISIX يعمل داخل حاويته الخاصة على شبكة Docker مختلفة عن Appsmith.
بعد إرسال الاستعلام إلى APISIX، يقوم بتسجيل المستهلك الجديد، وسيستخدم كائن المستهلك إضافة `jwt-auth` مع المفتاح والسر. يمكنك اختبار ما إذا كان المستهلك مسجلًا في النظام بنجاح عن طريق جلب المستهلك المحدد باسم المستخدم `appsmithuser`. قم بتنفيذ هذا الأمر curl:
```
curl http://127.0.0.1:9180/apisix/admin/consumers/appsmithuser
```
بينما يمكن للمستخدمين الحاليين الانتقال مباشرة إلى صفحة تسجيل الدخول. انظر في القسم التالي.
### الخطوة 2: إنشاء صفحة تسجيل الدخول
عودة إلى لوحة التطبيق، أضف صفحة جديدة تسمى **صفحة تسجيل الدخول** وقم بإعداد **نموذج تسجيل الدخول** مع أدوات إدخال (لإدخال بريد المستخدم الإلكتروني) وأزرار (لتسجيل الدخول).
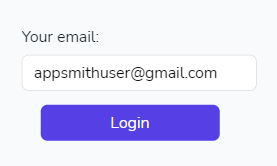
ثم قم بإنشاء [استعلام API](https://docs.appsmith.com/core-concepts/connecting-to-data-sources/authentication/connect-to-apis) (اسمها **login\_api**) لمسار URI لتسجيل الدخول في APISIX `/login` وقم بتعيين المعلمة `key` إلى `{{EmailInput.text}}`. إذا قمت باختبار الاستعلام وضغطت على زر التشغيل، في حالة نجاح الاستجابة، يجب أن تعيد نقطة نهاية بوابة API للمصادقة رمز وصول صالح. في المثال أدناه، المفتاح `jwt` هو رمز يشير إلى أن المستخدم قد تمت مصادقته على جانب APISIX.
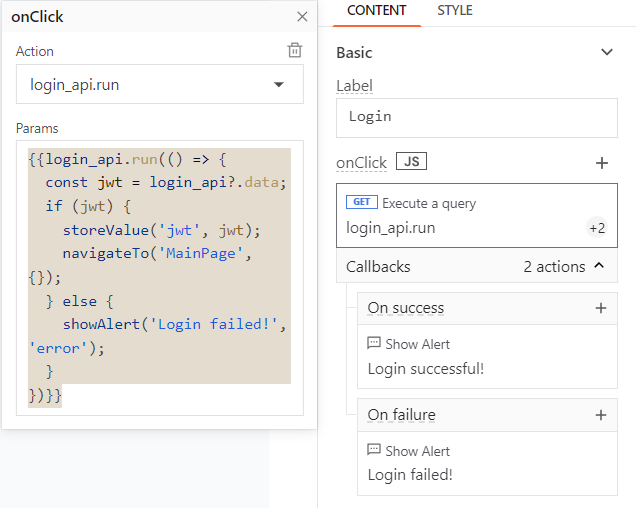
لتشغيل استعلام **login\_api** عبر زر **تسجيل الدخول**، تحتاج إلى تعيين خاصية الاستعلام **onClick**.
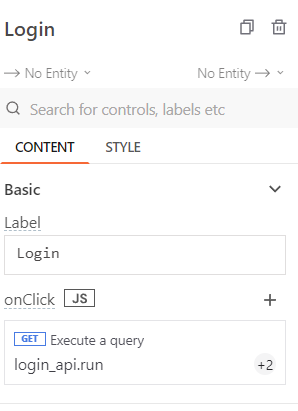
من الممكن أيضًا تخزين رمز JWT في [متجر Appsmith](https://docs.appsmith.com/reference/appsmith-framework/widget-actions/store-value) ثم نقل المستخدم إلى **الصفحة الرئيسية.** للقيام بذلك، أدخل الكود أدناه إلى إجراء `login_api` لـ **صفحة تسجيل الدخول** في خاصية **onClick**:
```
{{login_api.run(() => {
const jwt = login_api?.data;
if (jwt) {
storeValue('jwt', jwt);
navigateTo('MainPage', {});
} else {
showAlert('Login failed!', 'error');
}
})}}
```
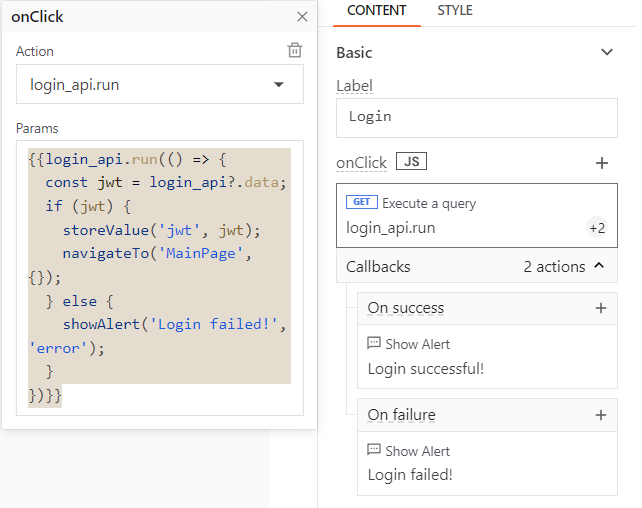
إذا فشل المستخدم في المصادقة مع APISIX، [اعرض رسالة تنبيه](https://docs.appsmith.com/reference/appsmith-framework/widget-actions/show-alert) كدعوة لإخبار المستخدم بوجود خطأ.
### الخطوة 3: إنشاء الصفحة الرئيسية
أخيرًا، حان الوقت الآن لتكوين **الصفحة الرئيسية** للتطبيق الجوال للسماح للمستخدمين الذين قاموا بتسجيل الدخول بالوصوعرض بعض البيانات. يمكنك استخدام نفس اللوحة لبناء واجهة المستخدم من الأدوات. بمجرد أن يقوم المستخدم بتسجيل الدخول بنجاح، يقوم منطقنا بالانتقال إلى **الصفحة الرئيسية**، وفي أول تحميل للصفحة، يقوم بإجراء استدعاء API تلقائيًا إلى **المسار** في APISIX باستخدام الاستعلام الذي تضيفه (اسمها **main\_page\_data\_api**) واسترداد عنوان IP من الخادم upstream (الذي أنشأناه في الجزء 1 والخطوة 2).
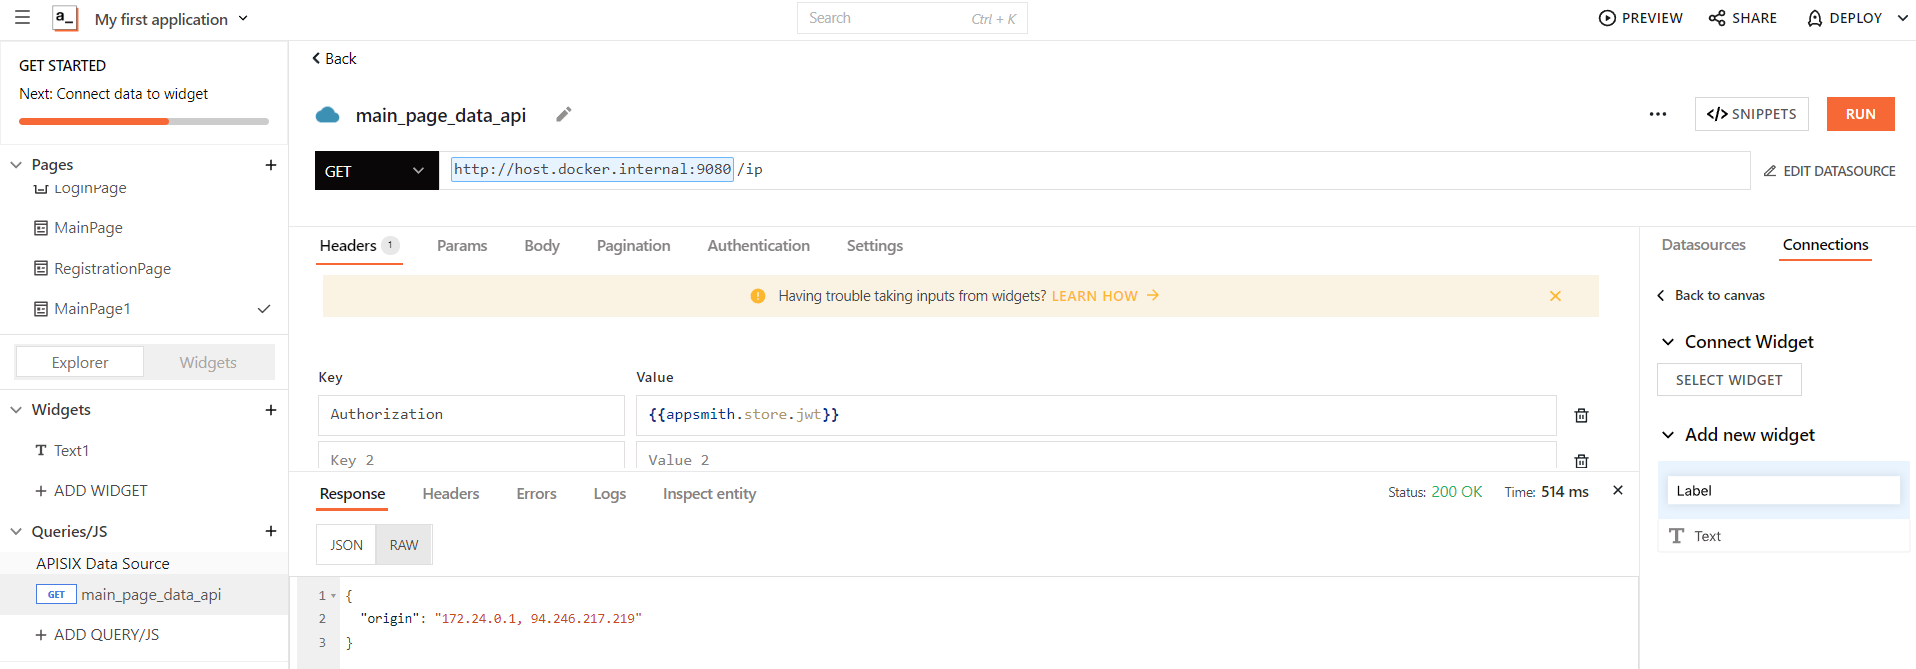
قد تلاحظ في رأس `Authorization` القيمة `{{appsmith.store.jwt}}` وهي قيمة `jwt` التي حفظناها في متجر Appsmith في الخطوة السابقة والتي تُستخدم لإثبات لتطبيقك أن المستخدم معروف. إذا لم تكن قيمة `jwt` موجودة في [متجر Appsmith](https://docs.appsmith.com/reference/appsmith-framework/widget-actions/store-value)، نعرض خطأ غير مصرح به للمستخدم.
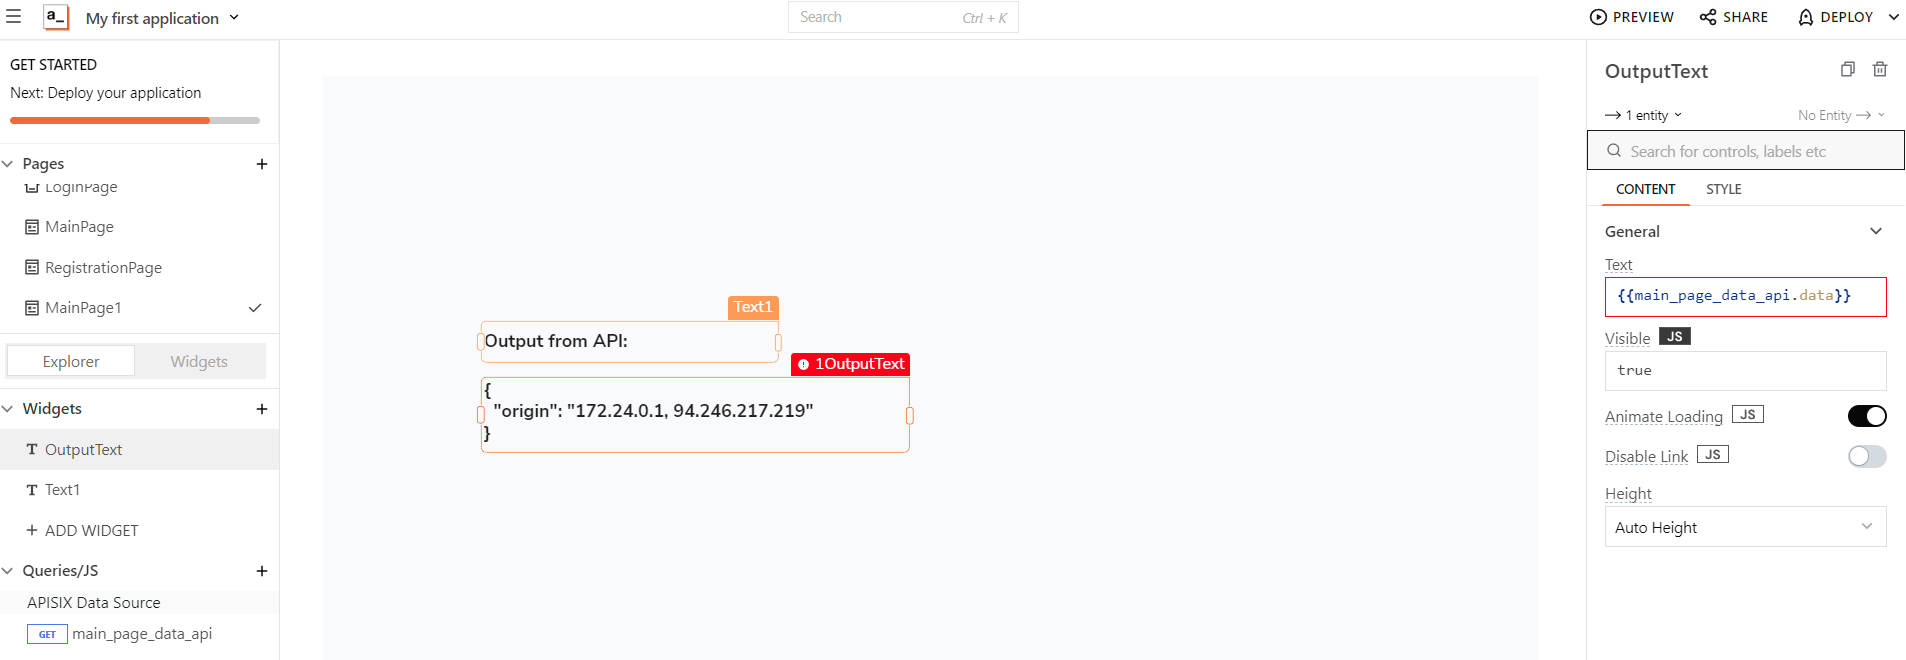
في حالتي، أضفت [أدوات نصية](https://docs.appsmith.com/reference/widgets/text) إلى **الصفحة الرئيسية** وقمت بتعيين قيمة حقل النص الثاني إلى `{{main_page_data_api.data}}` وهي ببساطة بيانات الإخراج من استدعاء `main_page_data_api`. انظر النتيجة.
### الخطوات التالية
يمكنك أيضًا إضافة **صفحة غير مصرح بها** لإعادة توجيه المستخدمين غير المصرح لهم إلى تلك الصفحة، وعرض الخطأ واقتراح تسجيل الدخول أو التسجيل لإنشاء حساب جديد. وفر للمستخدمين القدرة على [تسجيل الخروج من تطبيقك](https://docs.appsmith.com/advanced-concepts/custom-authentication#log-out-users) باستخدام أداة زر عندما ينتهون مما يمكن أن يساعد في زيادة أمان بياناتك.
## الخلاصة
باتباع الخطوات أعلاه، قمنا بإنشاء نظام مصادقة مخصص باستخدام Appsmith وAPISIX. Appsmith مناسبة لمجموعة واسعة من حالات الاستخدام، من بناء الأدوات الداخلية ولوحات التحكم الإدارية إلى النماذج الأولية وتطوير التطبيقات الكاملة. مع APISIX، يمكنك ليس فقط فرض المصادقة لمستخدميك ولكن أيضًا إدخال إجراءات أمان إضافية مثل الحد من المعدل، حظر IP، وتقييد المستهلك للحفاظ على أمان حل المصادقة المخصص لدينا.
### موارد ذات صلة
- [مصادقة بوابة API.](https://api7.ai/blog/api-gateway-authentication)
- [سياسة التفويض في Apache APISIX: حماية واجهات برمجة التطبيقات الخاصة بك.](https://api7.ai/blog/apisix-permission-policy)
- [غوص عميق في المصادقة في الخدمات المصغرة.](https://api7.ai/blog/understanding-microservices-authentication-services)
Tags:
[API Gateway Concept](https://api7.ai/tags/api-gateway-concept)
[Authentication & Authorization](https://api7.ai/tags/authentication-&-authorization)
[Low Code](https://api7.ai/tags/low-code)
Share article link
Share
Related Posts
[](https://api7.ai/blog/api-gateway-decision-inside-technical-evaluation)
## [قرار واقعي بشأن بوابة الواجهة البرمجية (API): نظرة من داخل عملية التقييم الفني](https://api7.ai/blog/api-gateway-decision-inside-technical-evaluation)
[](https://api7.ai/blog/api-gateways-in-microservices-architecture)
## [فهم دور بوابات API في هندسة الخدمات المصغرة (Microservices Architecture)](https://api7.ai/blog/api-gateways-in-microservices-architecture)
Table of Contents
- [أهداف التعلم](#%D8%A3%D9%87%D8%AF%D8%A7%D9%81-%D8%A7%D9%84%D8%AA%D8%B9%D9%84%D9%85)
- [تصميم بنية المصادقة](#%D8%AA%D8%B5%D9%85%D9%8A%D9%85-%D8%A8%D9%86%D9%8A%D8%A9-%D8%A7%D9%84%D9%85%D8%B5%D8%A7%D8%AF%D9%82%D8%A9)
- [الجزء 1: إعداد واجهة برمجة التطبيقات (API) الخلفية للمصادقة](#%D8%A7%D9%84%D8%AC%D8%B2%D8%A1-1-%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF-%D9%88%D8%A7%D8%AC%D9%87%D8%A9-%D8%A8%D8%B1%D9%85%D8%AC%D8%A9-%D8%A7%D9%84%D8%AA%D8%B7%D8%A8%D9%8A%D9%82%D8%A7%D8%AA-api-%D8%A7%D9%84%D8%AE%D9%84%D9%81%D9%8A%D8%A9-%D9%84%D9%84%D9%85%D8%B5%D8%A7%D8%AF%D9%82%D8%A9)
- [المتطلبات الأساسية](#%D8%A7%D9%84%D9%85%D8%AA%D8%B7%D9%84%D8%A8%D8%A7%D8%AA-%D8%A7%D9%84%D8%A3%D8%B3%D8%A7%D8%B3%D9%8A%D8%A9)
- [الخطوة 1: تثبيت Apache APISIX](#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-1-%D8%AA%D8%AB%D8%A8%D9%8A%D8%AA-apache-apisix)
- [الخطوة 2: تكوين خدمة الخلفية (upstream)](#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-2-%D8%AA%D9%83%D9%88%D9%8A%D9%86-%D8%AE%D8%AF%D9%85%D8%A9-%D8%A7%D9%84%D8%AE%D9%84%D9%81%D9%8A%D8%A9-upstream)
- [الخطوة 3: إنشاء تكوين جديد للإضافات (Plugin Config)](#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-3-%D8%A5%D9%86%D8%B4%D8%A7%D8%A1-%D8%AA%D9%83%D9%88%D9%8A%D9%86-%D8%AC%D8%AF%D9%8A%D8%AF-%D9%84%D9%84%D8%A5%D8%B6%D8%A7%D9%81%D8%A7%D8%AA-plugin-config)
- [الخطوة 4: إنشاء مسار لواجهة برمجة التطبيقات الخلفية](#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-4-%D8%A5%D9%86%D8%B4%D8%A7%D8%A1-%D9%85%D8%B3%D8%A7%D8%B1-%D9%84%D9%88%D8%A7%D8%AC%D9%87%D8%A9-%D8%A8%D8%B1%D9%85%D8%AC%D8%A9-%D8%A7%D9%84%D8%AA%D8%B7%D8%A8%D9%8A%D9%82%D8%A7%D8%AA-%D8%A7%D9%84%D8%AE%D9%84%D9%81%D9%8A%D8%A9)
- [الخطوة 5: إنشاء مسار لتوقيع رمز JWT](#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-5-%D8%A5%D9%86%D8%B4%D8%A7%D8%A1-%D9%85%D8%B3%D8%A7%D8%B1-%D9%84%D8%AA%D9%88%D9%82%D9%8A%D8%B9-%D8%B1%D9%85%D8%B2-jwt)
- [الجزء 2: إنشاء نماذج تسجيل المستخدم وتسجيل الدخول في Appsmith](#%D8%A7%D9%84%D8%AC%D8%B2%D8%A1-2-%D8%A5%D9%86%D8%B4%D8%A7%D8%A1-%D9%86%D9%85%D8%A7%D8%B0%D8%AC-%D8%AA%D8%B3%D8%AC%D9%8A%D9%84-%D8%A7%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85-%D9%88%D8%AA%D8%B3%D8%AC%D9%8A%D9%84-%D8%A7%D9%84%D8%AF%D8%AE%D9%88%D9%84-%D9%81%D9%8A-appsmith)
- [قبل البدء](#%D9%82%D8%A8%D9%84-%D8%A7%D9%84%D8%A8%D8%AF%D8%A1)
- [الخطوة 1: إنشاء صفحة التسجيل](#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-1-%D8%A5%D9%86%D8%B4%D8%A7%D8%A1-%D8%B5%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D8%AA%D8%B3%D8%AC%D9%8A%D9%84)
- [الخطوة 2: إنشاء صفحة تسجيل الدخول](#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-2-%D8%A5%D9%86%D8%B4%D8%A7%D8%A1-%D8%B5%D9%81%D8%AD%D8%A9-%D8%AA%D8%B3%D8%AC%D9%8A%D9%84-%D8%A7%D9%84%D8%AF%D8%AE%D9%88%D9%84)
- [الخطوة 3: إنشاء الصفحة الرئيسية](#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-3-%D8%A5%D9%86%D8%B4%D8%A7%D8%A1-%D8%A7%D9%84%D8%B5%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D8%B1%D8%A6%D9%8A%D8%B3%D9%8A%D8%A9)
- [الخطوات التالية](#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A7%D8%AA-%D8%A7%D9%84%D8%AA%D8%A7%D9%84%D9%8A%D8%A9)
- [الخلاصة](#%D8%A7%D9%84%D8%AE%D9%84%D8%A7%D8%B5%D8%A9)
- [موارد ذات صلة](#%D9%85%D9%88%D8%A7%D8%B1%D8%AF-%D8%B0%D8%A7%D8%AA-%D8%B5%D9%84%D8%A9)
## Related Posts
[](https://api7.ai/ar/blog/understanding-microservices-authentication-services)
Technology
December 23, 2022
#### [الغوص العميق في المصادقة في أنظمة Microservices](https://api7.ai/ar/blog/understanding-microservices-authentication-services)
يمكن استخدام تنفيذ المصادقة في كل خدمة مصغرة، أو تنفيذ المصادقة من خلال خدمة مصادقة، أو من خلال بوابة API في بنية الخدمات المصغرة.
[API Gateway Concept](https://api7.ai/tags/api-gateway-concept)
[Authentication & Authorization](https://api7.ai/tags/authentication-&-authorization)
[Microservices](https://api7.ai/tags/microservices)
[](https://api7.ai/ar/blog/api-gateway-policies)
Technology
December 15, 2022
#### [ما هي سياسات API Gateway؟](https://api7.ai/ar/blog/api-gateway-policies)
هناك أربع سياسات شائعة الاستخدام لبوابة API: المصادقة والتفويض، والأمان، ومعالجة حركة المرور، والمراقبة، والتي يمكنها تكوين سلوكيات بوابة API للتعامل مع الطلبات.
[API Gateway Policy](https://api7.ai/tags/api-gateway-policy)
[API Gateway Concept](https://api7.ai/tags/api-gateway-concept)
[Authentication & Authorization](https://api7.ai/tags/authentication-&-authorization)
[](https://api7.ai/ar/blog/api-gateway-authentication)
Technology
November 25, 2022
#### [بوابة API: المصادقة](https://api7.ai/ar/blog/api-gateway-authentication)
تظهر هذه المقالة أهمية مصادقة بوابة API وكيفية استخدام APISIX لتنفيذ مصادقة بوابة API.
[Authentication & Authorization](https://api7.ai/tags/authentication-&-authorization)
[OIDC](https://api7.ai/tags/oidc)
[API Gateway Concept](https://api7.ai/tags/api-gateway-concept)